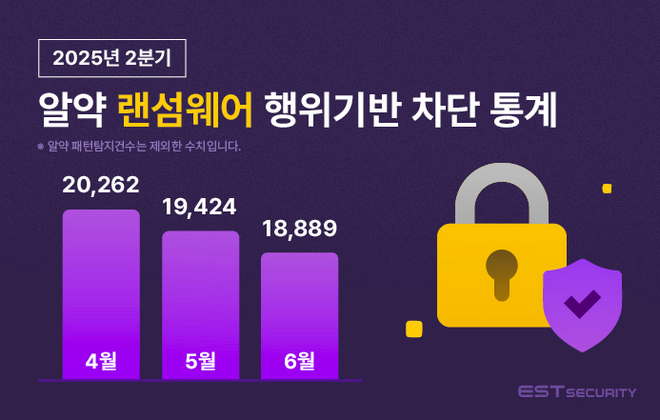
보안 전문 기업 이스트시큐리티는 2025년 2분기 ‘알약’이 랜섬웨어 행위기반 사전 차단 기능을 통해 총 58,575건의 랜섬웨어 공격을 차단했다고 발표했다. 하루 평균으로 환산 시, 약 637건의 랜섬웨어 공격이 차단된 셈이다.
이스트시큐리티는 25년 2분기 주요 랜섬웨어 동향으로 ▲국제 공조 기반 랜섬웨어 소탕 작전 확대 ▲RansomHub 인프라 중단과 DragonForce 급부상 ▲2분기 신규 랜섬웨어 다수 등장 ▲랜섬웨어 공격 방식의 고도화 등을 꼽았다. 자세한 내용은 아래와 같다.
2025년 2분기 국제 공조로 진행된 랜섬웨어 소탕 작전이 큰 성과를 얻었다.
2025년 5월 19~22일, 유로폴(Europol)과 유로저스트(Eurojust)주도로 ‘엔드게임 2.0(Operation Endgame 2.0)’이 진행됐다. 이는 2024년 5월에 진행되었던 엔드게임 작전의 후속 조치로, 다나봇(DanaBot), 콕봇(Qakbot), 하이잭로더(HijackLoader), 락트로덱투스 (Lactrodectus), 웜쿠키(WarmCookie) 등 다시 새롭게 등장한 악성코드 그룹을 대상으로 300대 이상의 서버를 압수하고 650개 이상의 도메인을 무력화시켰다. 특히 다나봇은 이번 작전으로 인프라에 심각한 타격을 입어 정상화까지 상당한 시간이 소요될 것으로 예상된다.
2024년 5월 유럽과 북미 사법당국은 ‘엔드게임 작전(Operation Endgame)’을 통해 아이스드아이디(IcedID), 스모크로더(Smokeloader), 피카봇(Pikabot), 범블비(Bumblebee), 트릭봇(Trickbot), 시스템BC(SystemBC) 등 주요 드로퍼(Dropper) 악성코드의 서버 100여 대를 압수하고 1,300개 도메인을 무력화한 바 있다.
국제 공조로 이루어지는 랜섬웨어 소탕작전은 단순 조직 검거를 넘어 핵심 인프라를 직접 무력화하는 방식으로 진화하고 있다.
2024년 초에 등장해 한해 동안 전 세계를 대상으로 수백건의 공격을 진행하며 급성장한 RaaS(Ransomware-as-a-Service) 조직 랜섬허브(RansomHub)가 2025년 4월 1일 갑자기 인프라 중단 및 공식 활동 종료를 선언했다. 정확한 사유는 밝혀지지 않았으나, 경쟁 조직인 드래곤포스(DragonForce)의 적대적 인수 시도에 따른 결과라는 분석이 제기되고 있다. 실제로 며칠 후 드래곤포스는 랜섬허브 인프라를 장악했다고 주장하며 랜섬웨어 생태계에 큰 파장을 일으켰다.
드래곤포스는 2023년 12월 처음 등장한 RaaS 조직으로, 2025년 3월 스스로를 “랜섬웨어 카르텔(Ransomware Cartel)”이라 선언하며 기존 RaaS 모델을 넘어 분산형 생태계를 구축했다. 이 조직은 화이트라벨 서비스를 도입해 기존의 단일 브랜드가 아닌 여러 파트너들이 각자의 브랜드와 이름을 사용하여 공격할 수 있도록 암호화 모듈, 데이터 유출 사이트, 관리자 대시보드 등 다양한 기술 인프라를 제공한다. 또한 수익의 80% 배분이라는 파격 조건을 제시하며 파트너를 유치에 나서고 있다.
랜섬허브 활동이 중단된 이후 드래곤포스는 가장 공격적이고 영향력 있는 신규 RaaS로 빠르게 부상하고 있다.
2025년 2분기에 새로 등장한 랜섬웨어는 다음과 같다.
2025년 4월에는 건라(Gunra) 랜섬웨어가 등장했다. 건라는 콘티(Conti) 랜섬웨어 기반으로 개발됐으며, 윈도우 관리 도구 WMI(Windows Management Instrumentation)를 통해 섀도 복사본을 삭제하고 이중 갈취 방식을 사용한다.
이 밖에도 사일런트(Silent), 제이그룹(JGroup), 다이어울프(DireWolf), 아이엠엔 크루(IMN Crew), 데이터캐리(DataCarry), 새턴록(SatanLock) 등 다수의 신규 랜섬웨어가 발견됐다.
랜섬웨어들의 공격방식은 더욱 파괴적이고 정교한 방식으로 진화하고 있다.
아누비스(Anubis) 랜섬웨어는 와이퍼(Wiper) 기능을 내장, 암호화와 파일 파괴를 동시에 수행한다. 이는 몸값을 지불하더라도 복구가 불가능하도록 제작되어 피해자와의 협상력 강화를 시도하고 있다.
세이프페이(SafePay) 랜섬웨어는 데이터를 암호화하기 전 선별 탈취 후, 일정 시간이 지나면 민감 데이터를 선공개 하는 형태로 진화했으며, 포그(Fog) 랜섬웨어는 합법적 시스템 관리 도구와 오픈소스 모니터링 툴을 결합해 탐지 우회 및 자동 전파 메커니즘을 구현했다.
인터록(Interlock) 랜섬웨어는 가짜 캡차(CAPTCH)와 클릭픽스(ClickFix)기법으로 IT 전문가들까지 공격 대상으로 삼았다.
이스트시큐리티 ESRC(시큐리티 대응센터) 관계자는 “랜섬웨어 생태계는 드래곤포스와 같은 분산형 카르텔 모델로 재편되고 있으며, 그 공격 기법이 더욱 정교하고 파괴적으로 고도화되고 있다”면서 “보안 담당자들이 최신 보안 패치를 신속히 적용하고, 사용자 접근 권한을 철저히 관리하며, 정기적인 교육과 모니터링을 통해 사이버 공격에 대한 예방 및 대응 체계를 강화해야 한다.”고 당부했다.



 [뉴스] 갤럭시S27 시리즈, 출시 앞당겨질까…4개 모델 12월 생산 전망
 Copyrightⓒ 넥스젠리서치(주) 케이벤치 미디어국. www.kbench.com


