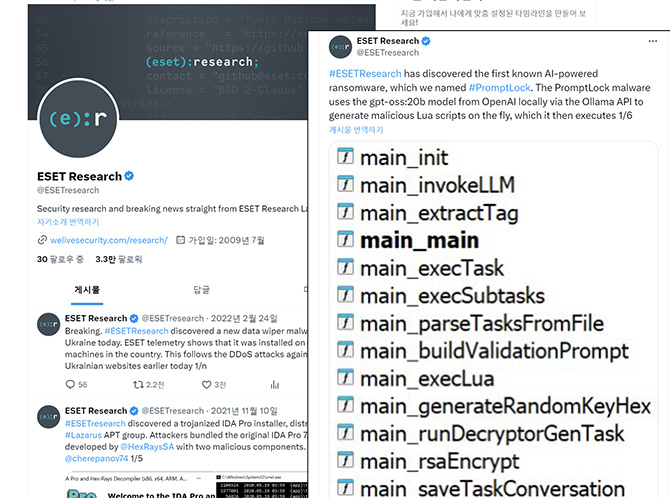
사이버보안 업체 ESET이 세계 최초로 AI 기반 개념적 랜섬웨어(PoC) ‘PromptLock’을
확인했다고 밝혔다. 이번 사례는 실제로 범죄 조직이 배포한 악성코드가 아니라 보안
연구자들이 작성한 시연용 코드로, AI가 향후 악성 행위에 어떻게 활용될 수 있는지를
보여주는 경고성 사례로 평가된다.
PromptLock은 오픈 웨이트 LLM 모델을 로컬에서 실행해 프롬프트 기반으로 Lua
스크립트를 생성하며, 이를 통해 파일 탐색, 암호화, 데이터 처리 같은 랜섬웨어
전형의 기능을 수행할 수 있다. 특히 실행 때마다 결과가 달라지는 LLM의 비결정적
특성을 이용해, 전통적인 패턴 기반 탐지를 회피할 가능성이 제기됐다. 또한 Windows와
Linux, macOS까지 다양한 운영체제를 대상으로 동작하도록 설계돼 플랫폼 범용성이
높다.
ESET은 PromptLock을 분석한 결과 데이터 파괴나 금전 요구 같은 실제 공격 기능은
구현되지 않았으며, 아직 완성된 악성코드가 아니라 연구 목적의 프로토타입이라고
설명했다.
현재까지 PromptLock이 실제 공격에 사용된 흔적은 없으나 보안 업계에서는 이러한
개념 증명이 공개됐다는 사실만으로도 실제 공격자들이 이를 응용할 가능성에 대비해야
한다고 지적했다.


 [뉴스] '아이폰18 프로' 발표 앞두고 실물 유출…다크 체리·블루 색상 포착
 Copyrightⓒ 넥스젠리서치(주) 케이벤치 미디어국. www.kbench.com


