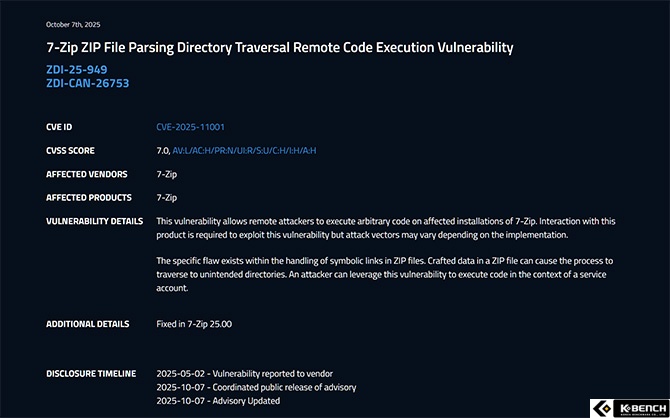
압축 유틸리티 7-Zip에서 발견된 고위험 보안 취약점이 사용자 시스템을 원격
공격자에 노출시킬 수 있다는 경고가 나왔다.
해당 취약점은 CVE-2025-11001, CVE-2025-11002로 분류되며 7-Zip이 ZIP 파일
내 심볼릭 링크 처리 방식의 취약점을 통해 공격자가 시스템 외부로 추출 경로를
벗어나 임의 파일을 덮어쓰거나 실행할 수 있게 된다. 이들 취약점은 사용자가 ZIP
파일을 열거나 압축 해제하는 간단한 상호작용만으로도 악용 가능하며 공격자는 식별된
취약점을 활용해 임의의 코드를 실행할 수 있다.
문제의 근원은 ZIP 내부의 심볼릭 링크가 본래 경로를 벗어나 시스템의 중요 경로에
접근할 수 있는 디렉터리 트래버설(경로 탈출) 방식에 있다.
7-Zip 개발자는 이 취약점을 2025년 7월 5일 출시된 버전 25.00에서 우선적으로
수정했으며 이후 버전 25.01이 8월에 안정 판본으로 공개되었다. 하지만 보안
세부 내용은 ZDI(Zero Day Initiative)가 10월 7일 공식 발표하면서 외부에 알려졌다.
문제는 7-Zip이 자동 업데이트 기능을 제공하지 않기 때문에 많은 사용자가 기존
버전을 사용한 상태로 남아 있다는 점이다. 특히 포터블 버전 사용자나 기업 환경에서는
업데이트가 잘 이루어지지 않는 경우가 많다.
보안 위협을 방지하려면 반드시 7-Zip 버전 25.01 이상으로 수동 업데이트해야
한다. 업데이트는 공식 웹사이트에서 설치 프로그램을 다운받아 실행하면 기존
설정을 유지하면서 적용 가능하다.


 [뉴스] 윈도우 11 확 달라진다…MS, 부팅 속도·8GB RAM 최적화 예고
 Copyrightⓒ 넥스젠리서치(주) 케이벤치 미디어국. www.kbench.com


