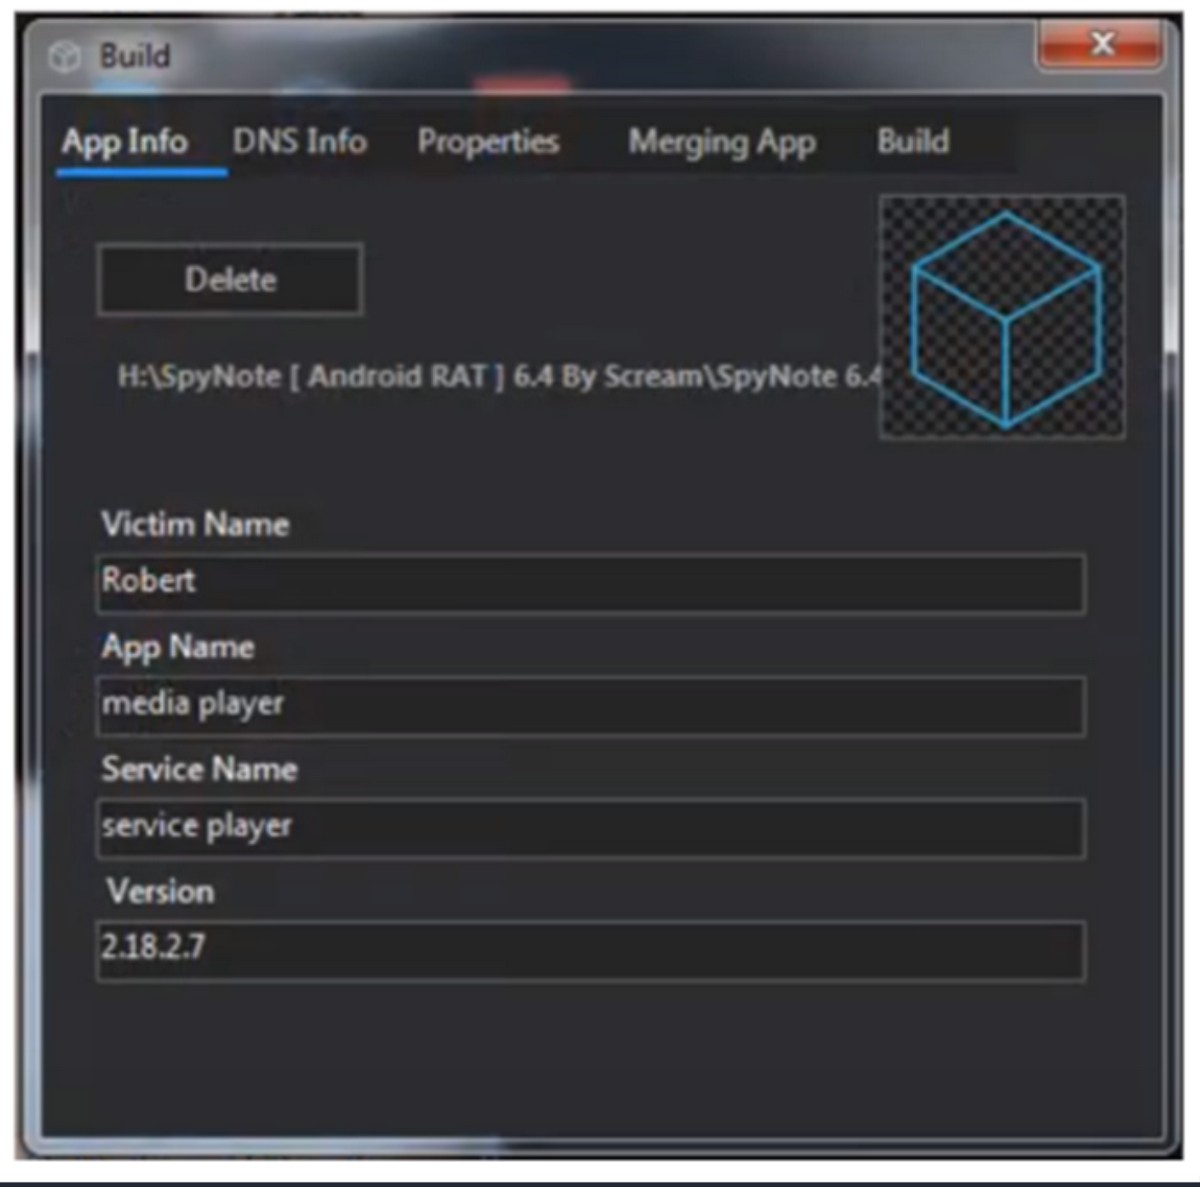
출처: bleepingcomputer / Group-IB
은행 직원을 사칭한 전화를 받고 안내에 따라 스마트폰에
앱을 설치했다가 신용카드 정보가 탈취되고 본인 명의로 대출까지 실행되는 사례가
발견됐다.
사이버 보안업체 그룹-IB에 따르면 공격자는 은행 직원을 사칭해
카드에 문제가 생겼다며 특정 앱 설치를 유도했다. 정상 앱처럼 보이는 이 앱은 실제로
‘SpyNote’라는 원격제어 악성코드였다.
피해자가 앱을 설치하고 접근성 권한을 허용하면 공격자는 스마트폰을
원격으로 조작할 수 있다. 이후 ‘WindRelay’ 악성코드를 추가로 설치해 정상적인
은행 앱으로 피해자 명의의 대출을 신청했다.
공격자는 여기에 그치지 않고 피해자에게 실물 카드를 스마트폰에
대고 PIN 번호를 입력하도록 지시했다. WindRelay는 스마트폰의 NFC 기능을 악용해
카드와 주고받는 데이터를 공격자에게 전달하고, 공격자는 이를 이용해 실제 결제
단말기에서 부정 결제를 할 수 있었다.
그룹-IB는 전체 공격 과정이 약 13분간의 전화 통화 중 진행됐으며,
피해자가 알려준 PIN 번호를 이용한 거래까지 확인했다고 밝혔다.
이번 사례는 복잡한 해킹 기술보다 사회공학적 수법이 핵심이라는
점에서 주의가 필요하다. 공격자는 은행 직원을 사칭해 피해자가 직접 악성 앱을
설치하고 필요한 권한까지 허용하도록 유도했다.
SpyNote는 원격 조작뿐 아니라 문자 메시지와 계정 정보 등을
탈취할 수 있으며, WindRelay와 같은 NFC 악성코드가 결합되면서 금융 정보를 노리는
공격 수법도 더욱 정교해지고 있다.
피해를 막으려면 출처가 불분명한 APK나 메신저로 전달받은 앱을
설치하지 않는 것이 중요하다. 은행 직원을 자처하는 사람이 앱 설치나 민감한 권한을
요구한다면 즉시 전화를 끊고, 은행 공식 홈페이지나 카드에 적힌 번호로 직접 연락해
사실 여부를 확인해야 한다.


 [뉴스] 갤럭시Z 폴드8·폴드8 울트라·플립8, 10월 보안 패치 시작
 Copyrightⓒ 넥스젠리서치(주) 케이벤치 미디어국. www.kbench.com


